Anthropic: самокопирующийся ИИ вскоре может нацелиться на дешёвые ТВ-приставки
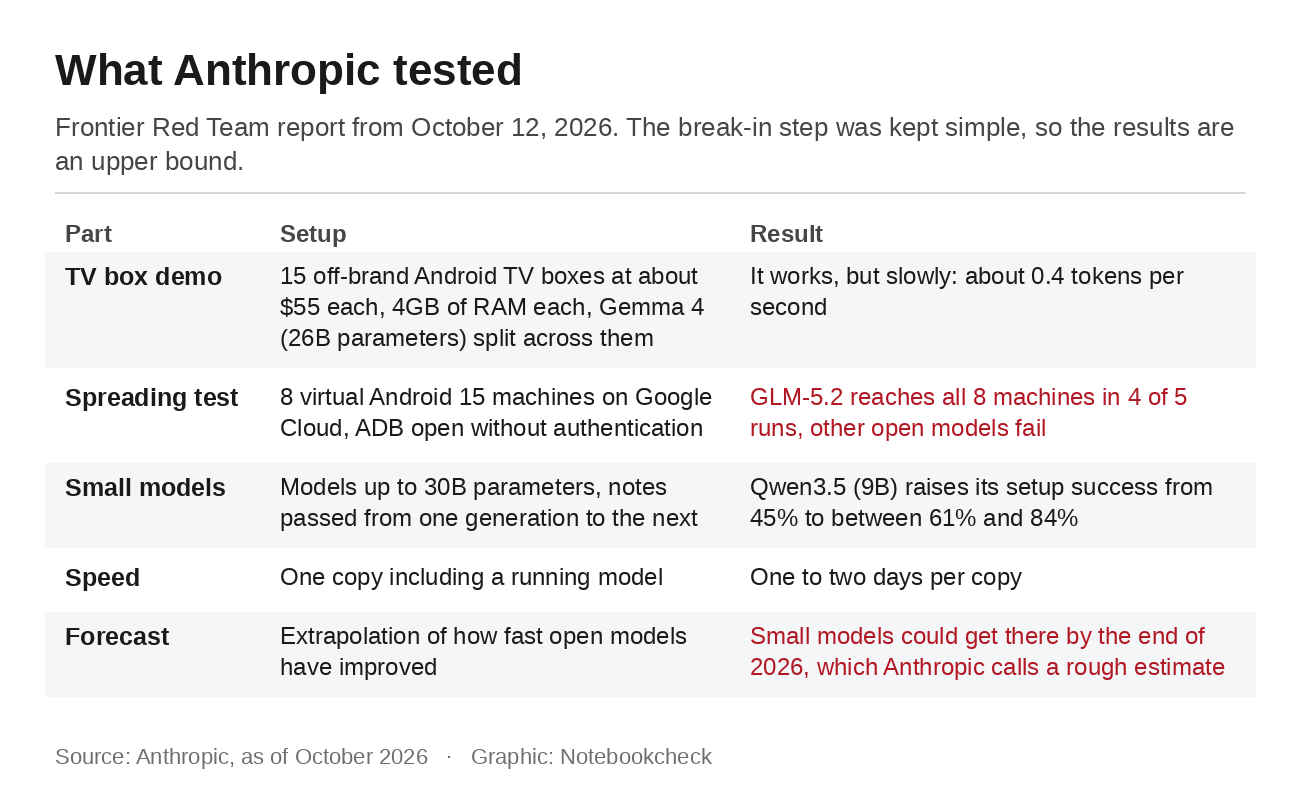
Раньше для запуска мощной модели ИИ требовался целый дата-центр. Теперь Anthropic показала, что для этого подходит и оборудование, которое уже есть у многих. Команда Frontier Red Team компании объединила 15 недорогих Android TV-приставок малоизвестных брендов стоимостью около $55 каждая и запустила на них открытую модель Gemma 4 с 26 миллиардами параметров. Работала она медленно: все приставки вместе выдавали примерно 0,4 токена в секунду. Но исследователи измеряли не скорость. Они хотели выяснить, насколько небольшие модели ИИ близки к тому, чтобы копировать себя с устройства на устройство, подобно компьютерному червю. В отчете, опубликованном 12 октября, говорится, что это может стать возможным уже через несколько месяцев.
Что показал эксперимент
Во многих публикациях теряется одна деталь. На TV-приставках лишь работала модель, и друг друга они не заражали. Anthropic отдельно проверила распространение в изолированной сети из восьми виртуальных машин с Android 15 в Google Cloud. Первая зараженная машина должна была скопировать себя на остальные через Android Debug Bridge (ADB), запустить на каждой модель ИИ и продолжить распространение. ADB — это интерфейс для разработчиков, и в ходе испытания он был открыт без какой-либо аутентификации.
Только одна модель справилась со всем процессом. Китайская GLM-5.2, предшественница модели, которая недавно создала эксплойт для Chrome за $20, добралась до всех восьми машин в четырех из пяти запусков и до семи — в пятом. Другие открытые модели раз за разом терпели неудачу. Небольшие модели с числом параметров до 30 миллиардов уже справляются со многими отдельными этапами, но Anthropic обнаружила, что они допускают ошибки, когда нужно связать эти этапы в единую цепочку. При этом со временем их результаты улучшаются. Когда каждое поколение передавало свои заметки следующему, доля успешных развертываний Qwen3.5, модели с 9 миллиардами параметров, выросла с 45% до 61–84%.
Anthropic осторожно подходит к интерпретации этих результатов. Этап проникновения через открытый порт ADB намеренно сделали предельно простым, поэтому компания описывает результаты как верхнюю границу вероятности успеха в реальных условиях. Прогноз о том, что небольшие модели достигнут такого уровня к концу 2026 года, основан на том, насколько быстро до сих пор совершенствовались открытые модели, и авторы называют его лишь приблизительной оценкой. Такой червь к тому же был бы медленным: по оценке исследователей, создание каждой копии, включая работающую модель, заняло бы от одного до двух дней.
Почему дешёвые ТВ-приставки — вероятная цель
Anthropic считает устройства умного дома наиболее вероятной первой целью, поскольку они постоянно подключены к интернету и редко бывают хорошо защищены. ТВ-приставки малоизвестных брендов создают ещё одну проблему: обычно они работают на модифицированных версиях Android Open Source Project, в которые производители не добавляют собственных средств защиты. Ботнет Kimwolf показывает, насколько много таких устройств. По данным Anthropic, он заразил более 2 миллионов устройств, в основном ТВ-приставки малоизвестных брендов на Android. Исследователи XLab насчитали около 1,8 миллиона заражённых устройств в декабре 2025 года, а по оценке Synthient в январе их число превысило 2 миллиона. Kimwolf также проникал через ADB, а согласно результатам анализа, на некоторых приставках нежелательное ПО было установлено ещё на заводе.
Такие устройства есть и в Германии. В декабре 2024 года ведомство страны по кибербезопасности BSI отключило около 30 000 устройств от вредоносной инфраструктуры BadBox. Это вредоносное ПО было предустановлено на медиаплеерах, цифровых фоторамках и ТВ-приставках. Ведомство заявило, что реальное число, вероятно, было намного выше. Ботнет Vo1d также распространился среди ТВ-приставок. ИИ-червь мог бы работать на таком же оборудовании. Anthropic пишет, что остановить его было бы трудно, поскольку у него нет центрального сервера, который власти могли бы отключить, а многие плохо защищённые устройства могут быть повторно заражены после перезагрузки.
Как проверить свою ТВ-приставку
Самый быстрый способ выяснить, относится ли ваша приставка к устройствам из группы риска, — проверить её в Play Store. Откройте его, нажмите на значок своего профиля, затем выберите «Настройки» и «О приложении». На телевизорах этот пункт может находиться в немного другом месте в зависимости от интерфейса. Если в разделе сертификации Play Protect указано, что устройство не сертифицировано, у Google нет данных о том, что оно прошло проверку на совместимость с Android. Такие устройства могут не получать системные обновления и быть менее защищёнными. ФБР также относит к тревожным признакам отсутствие Play Store на приставке или наличие приложений из неофициальных магазинов, обещающих бесплатный стриминг.
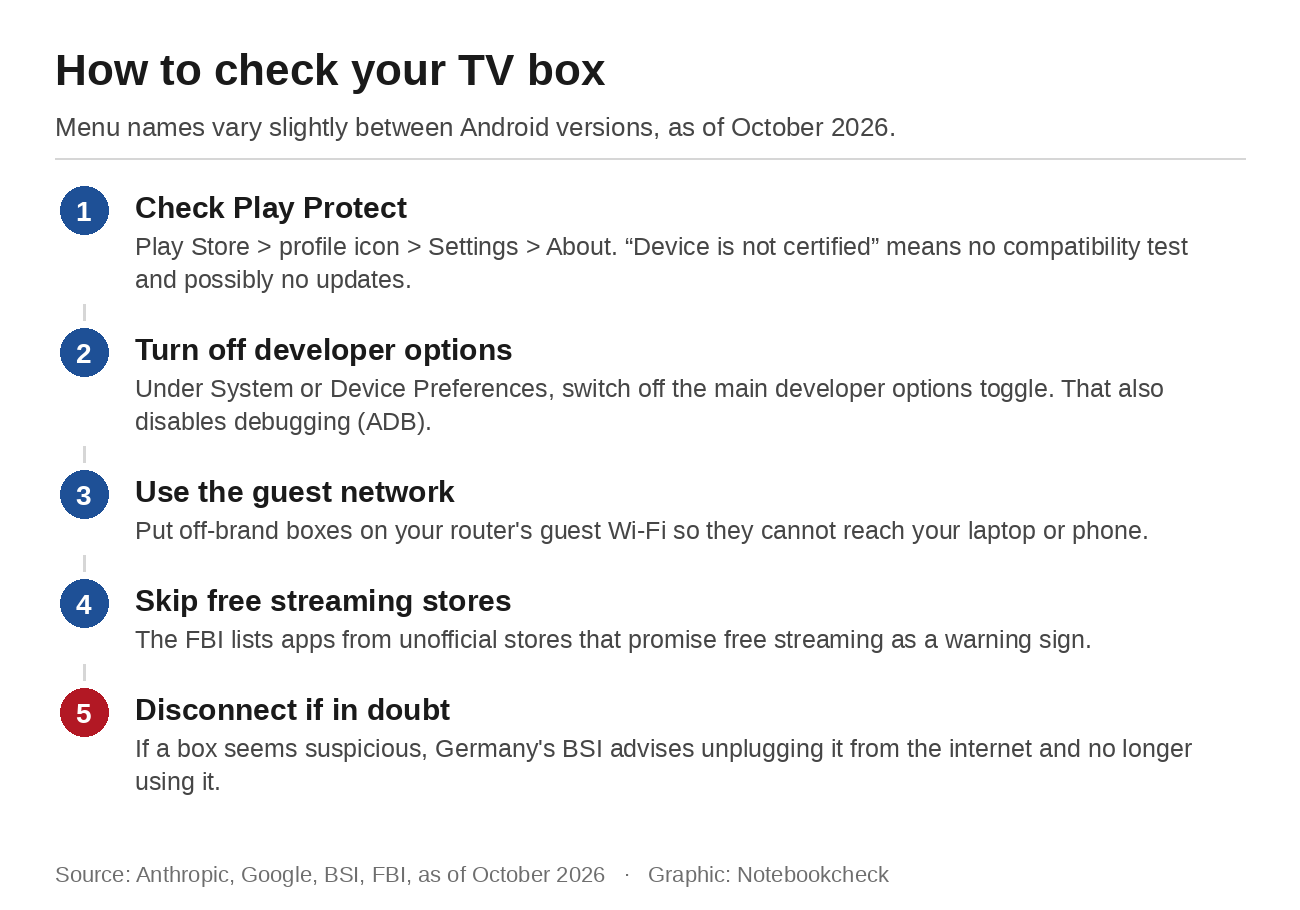
Затем проверьте параметры разработчика. В зависимости от интерфейса они находятся в разделе «Система» или «Настройки устройства». Если этого меню нет, значит, параметры разработчика не включены. Если оно есть, выключите главный переключатель вверху — это также отключит отладку по USB и беспроводную отладку. Но даже после этого приставка малоизвестного бренда не станет полностью безопасной: некоторые поставляются с открытым доступом по ADB или с уже установленным вредоносным ПО. Подключайте такие устройства к гостевой сети роутера, чтобы они не могли получить доступ к вашему ноутбуку или телефону. Если приставка кажется подозрительной, BSI советует отключить её от интернета и больше не использовать.
При следующей покупке BSI рекомендует выбрать устройство известного производителя с официальной поддержкой и актуальной версией Android, а также своевременно устанавливать обновления безопасности. Поводов для паники нет. Никто пока не наблюдал подобного ИИ-червя в реальных условиях, а Anthropic описывает прогноз, а не уже происходящую атаку. Впрочем, любой, кто уже запускает ИИ-модель локально на ноутбуке без подключения к интернету, знает, как быстро небольшие модели догоняют более крупные. Дешёвую приставку под телевизором стоит проверить.
Источник(и)
Anthropic: модели ИИ могут быть способны к самовоспроизведению без доступа к дата-центру
FBI IC3: домашние устройства, подключённые к интернету, способствуют преступной деятельности
Справка Android: проверка статуса сертификации Play Protect & устранение проблем с ней
Android Developers: настройка параметров разработчика на устройстве
 Add as a preferred source on Google