Вход через Google: удаление приложения не отменяет доступ
Синяя кнопка экономит полминуты. Никаких форм, никаких новых паролей — одно нажатие на «Войти через Google», и сервис готов к работе. Далее происходит то, чего никто не видит. Сервис получает токен, и этот токен теперь принадлежит сервису. Он хранится на их серверах, а не на вашем телефоне. Именно поэтому он остаётся там даже после удаления приложения.
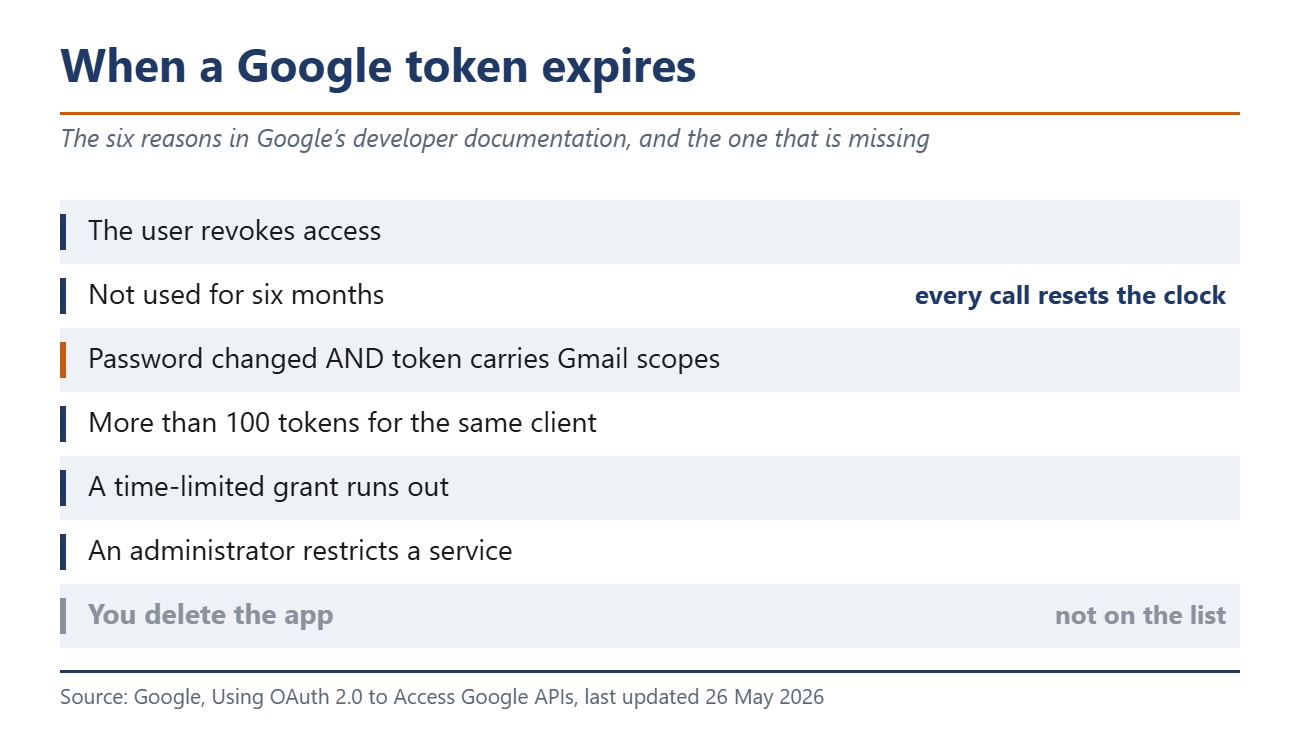
В документации Google для разработчиков перечислены причины, по которым токен обновления перестаёт работать. Он теряет силу, когда пользователь отзывает доступ. Он теряет силу по истечении шести месяцев без использования. Он теряет силу, когда пользователь меняет пароль, а токен содержит области доступа Gmail. Он также теряет силу, если в учётной записи хранится более 100 токенов для одного и того же клиента, когда истекает срок действия ограниченного по времени разрешения или когда администратор ограничивает доступ к сервису. Удаление приложения в этом списке отсутствует. Информация об удалении никогда не доходит до сервера поставщика.
Правило «шести месяцев» не устраняет проблему
Вторая причина звучит обнадеживающе. Полгода — и всё закончится. Отсчёт времени идёт только тогда, когда к токену ничего не обращается, а каждый вызов обнуляет его. Сервис, синхронизирующий контакты в фоновом режиме, обновляет свой доступ без ограничений. То же самое касается сервиса, который раз в неделю считывает ваш календарь. Правило применяется только в тех случаях, когда и так ничего не происходит.
В июне 2025 года Google добавил вторую процедуру очистки, которая действует в обоих направлениях. Клиенты-разработчики, не используемые в течение шести месяцев, удаляются автоматически. На странице справки подробно описано, что перестанет работать. Сервис больше не сможет использоваться для входа через «Sign in with Google», а существующие токены перестанут действовать. Таким образом, сервис, в котором вы никогда не устанавливали собственный пароль, однажды может отказаться запускаться.
Новый пароль защищает только почтовый ящик
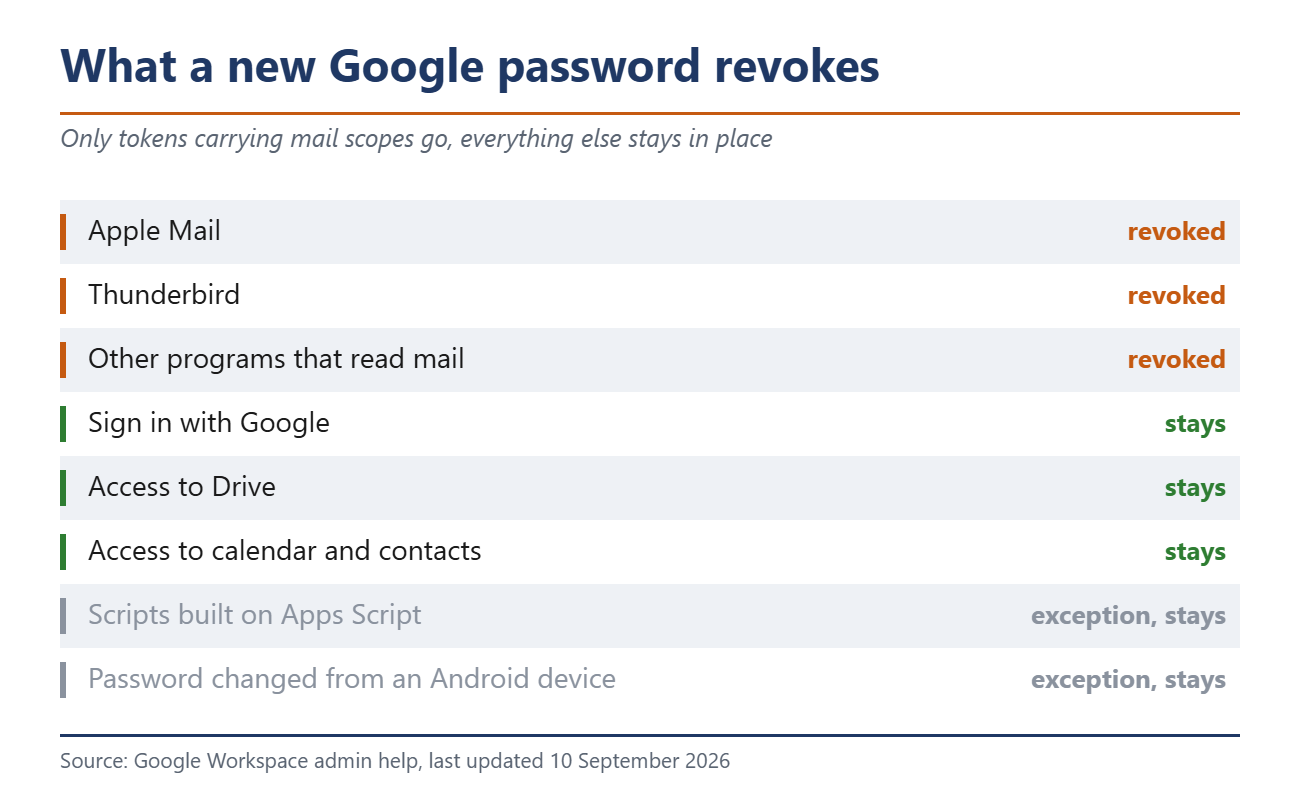
Самый распространённый совет при возникновении беспокойства — сменить пароль. В Google это работает только в одном месте. В справке для администраторов указано, что при смене пароля отзываются токены для определённых продуктов, а именно те, которые относятся к сфере почты. Apple Mail и Thunderbird перестают синхронизироваться. То же самое происходит с другими программами для чтения почты.
Всё остальное остаётся неизменным после смены пароля. Сюда входит обычный вход через «Google», доступ к Диску, календарю и контактам. В документации для разработчиков содержится решающая половина предложения, которую никто за пределами отрасли не читает. Токен аннулируется при смене пользователем пароля, если данный токен содержит области доступа Gmail.
Даже в отношении почты Google указывает три исключения. Скрипты, созданные на базе Apps Script, исключаются из этого правила. При смене пароля с устройства Android доступ с этого устройства сохраняется. Сеансы IMAP, аутентифицированные таким образом, также не затрагиваются.
Где искать информацию: по каждому провайдеру
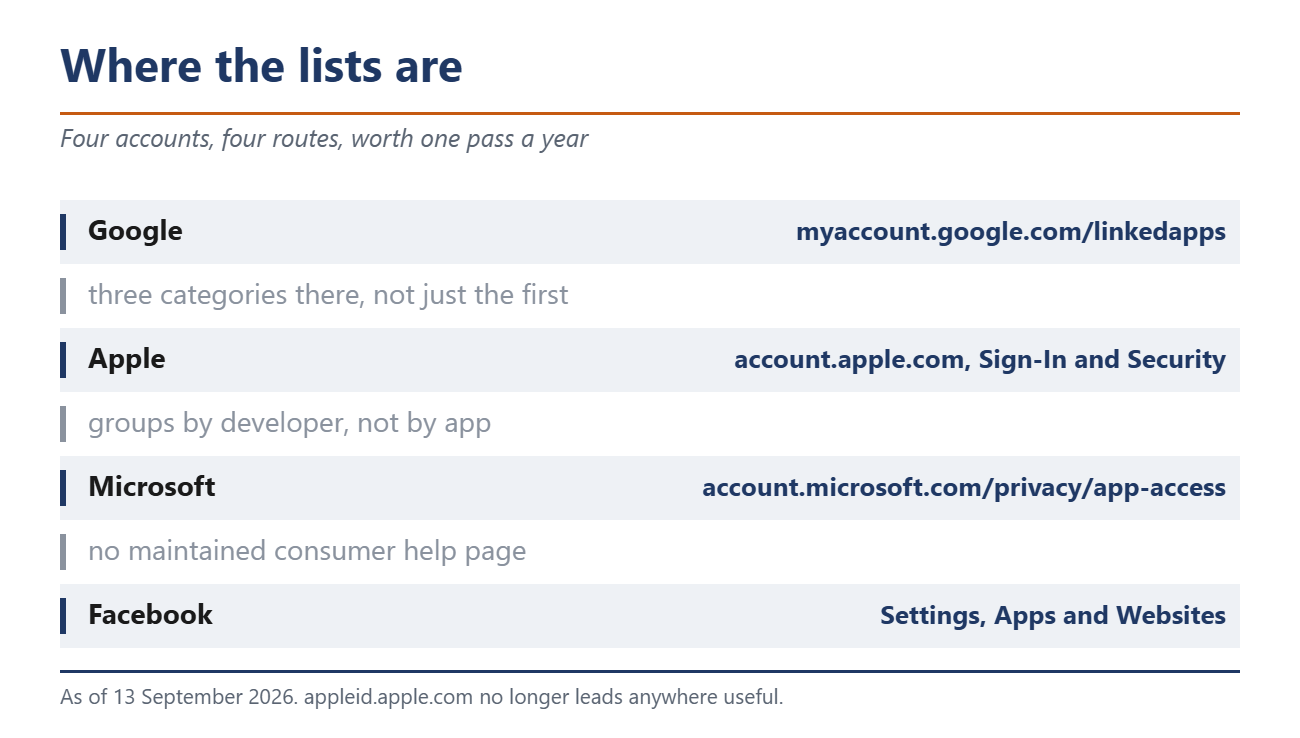
Google ведёт список по адресу myaccount.google.com/linkedapps. Он состоит из трёх категорий, и тот, кто проверяет только первую, упускает половину информации. Раздел «Вход через Google» охватывает обычные процедуры входа. Раздел «Доступ к учётной записи» охватывает сервисы, которые считывают данные. Связанные учётные записи составляют третью группу. Чтобы удалить запись, выберите её, откройте подробную информацию, а затем выберите либо прекратить использование функции «Вход через Google», либо удалить доступ.
Apple перенесла страницу. Старый адрес appleid.apple.com больше не ведёт никуда. В текущей справке нужно перейти на account.apple.com, затем в раздел «Вход и безопасность», а затем выбрать «Вход через Apple». На iPhone путь следующий: «Настройки», ваше имя, «Вход с помощью Apple». Здесь важно учитывать одну деталь: Apple группирует приложения по разработчикам, а не по названиям. Отмена доступа для одного приложения отменяет его для всех приложений данного разработчика.
В Facebook этот раздел называется «Приложения и веб-сайты». Для учетных записей Microsoft необходимо перейти по адресу account.microsoft.com/privacy/app-access, при этом следует учитывать одно важное замечание. Ни одна из поддерживаемых страниц справки для потребителей не освещает этот вопрос, а официальное руководство Microsoft посвящено рабочим и учебным учетным записям. В этом руководстве содержится одна строка, на которую потребителям следует обратить внимание: некоторые разрешения нельзя отозвать после того, как администратор их предоставил.
Что не может сделать отмена авторизации
На этом очистка заканчивается, и об этом же говорится в справочнике Google. Удаление связи прекращает автоматический вход в систему. Оно не приводит к удалению данных, хранящихся в стороннем сервисе.
Facebook формулирует это аналогичным образом и перекладывает проблему на пользователя. Как указано в справочнике, приложение или игра могли сохранить информацию о вашем использовании, и вам следует обратиться к разработчику по поводу удаления данных, которые у него ещё остались. Apple демонстрирует то же самое с другой точки зрения: если вы во второй раз авторизуетесь с помощью Apple, вы снова окажетесь в той же самой учётной записи.
Исследователи из Чикагского отделения Иллинойсского университета провели анализ 95 крупнейших сервисов. Результаты исследования были представлены на конференции USENIX Security в 2018 году. Тогда 89,5 % проанализированных сервисов не предоставляли никакой возможности аннулировать активные сессии. Этим данным уже восемь лет, но механизмы работы не изменились.
Никто не знает, сколько подключений в среднем имеет одна учетная запись. Google, Apple, Microsoft и Meta не публикуют эти данные, а в научных исследованиях они не измеряются. Сам по себе этот пробел является ответом на вопрос о том, насколько тщательно отслеживается данная сфера.
Почему это не просто мысленный эксперимент
В августе 2025 года злоумышленники использовали похищенные токены, принадлежащие приложению Salesloft Drift, для получения доступа к данным Salesforce во многих компаниях. Google Threat Intelligence зафиксировала ход событий. Доступ начался 8 августа и продолжался как минимум до 18 августа. Уже на следующий день злоумышленники также просматривали почту с небольшого числа учетных записей Google Workspace. Компании Salesloft и Salesforce аннулировали все активные токены через два дня после последнего зафиксированного доступа. Ни пароли, ни двухфакторная аутентификация не помогли, поскольку для действительного токена ни то, ни другое не требуется.
Компания Meta признала, что её собственные меры по очистке данных могут оказаться неэффективными. В 2020 году компания сообщила, что из-за уязвимости около 5 000 разработчиков продолжали получать информацию. Пользователи не заходили в эти приложения более 90 дней.
С вашей стороны потребуется совсем немного усилий. Четыре списка, одно прохождение по каждому из них — и все, что вы не узнаете или не использовали в течение нескольких месяцев, удаляется. Если после этого какой-либо сервис перестанет открываться, вы получите ответ на вопрос, работал ли он до сих пор.
Источник(и)
developers.google.com/identity/protocols/oauth2
support.google.com/accounts/answer/13533235
support.google.com/a/answer/6328616
support.apple.com/de-de/102571
www.facebook.com/help/170585223002660
cloud.google.com/blog/topics/threat-intelligence/data-theft-salesforce-instances-via-salesloft-drift
about.fb.com/news/2020/07/improving-data-limits-simplifying-terms/
 Add as a preferred source on Google