Взлом системы ФБР раскрывает информацию о собственных агентах агентства по киберразведке
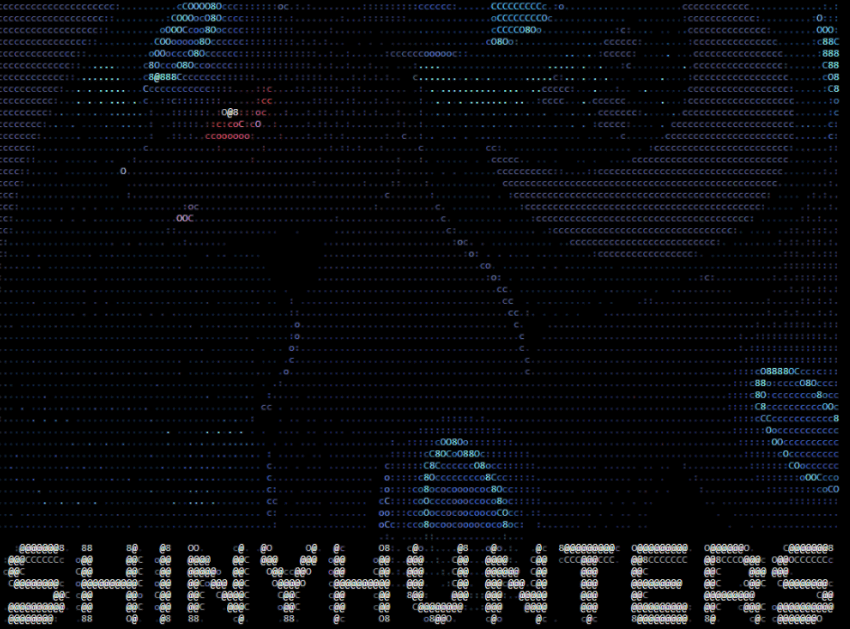
В конце сентября хакерская группа ShinyHunters опубликовала информацию, в которой подробно описывалась, по их утверждению, масштабная и чрезвычайно успешная кибератака на Федеральное бюро расследований США. Согласно заявлениям и сообщениям, опубликованным непосредственно самой группой, хакеры проникли глубоко в инфраструктуру ведомства, воспользовавшись уязвимостью «нулевого дня» в системе Oracle, и похитили конфиденциальную личную информацию о федеральных агентах и соискателях, желающих работать в ФБР.
Вместо того чтобы незаметно слить данные, хакеры заняли агрессивную позицию. После того как ФБР сначала преуменьшило масштаб и последствия этих заявлений, ShinyHunters публично выразили несогласие, потребовав от ведомства официальных извинений и немедленного удаления публичных заявлений, ставящих под сомнение легитимность их хакерских атак. Группа представила данную утечку не просто как стандартное похищение данных, а как демонстрацию серьезной уязвимости внутренней инфраструктуры агентства, системы отслеживания персонала и оперативной безопасности.
Согласно сообщению 404 Media, основанному на переписке с группой, среди утечённых сведений якобы содержалась конкретная информация, позволяющая установить, какие агенты входят в состав киберподразделений и участвуют в операциях ФБР. Это наносит удар по самой сути следственной деятельности агентства, потенциально раскрывая методы и персонал, которые обычно защищены многослойной системой секретности.
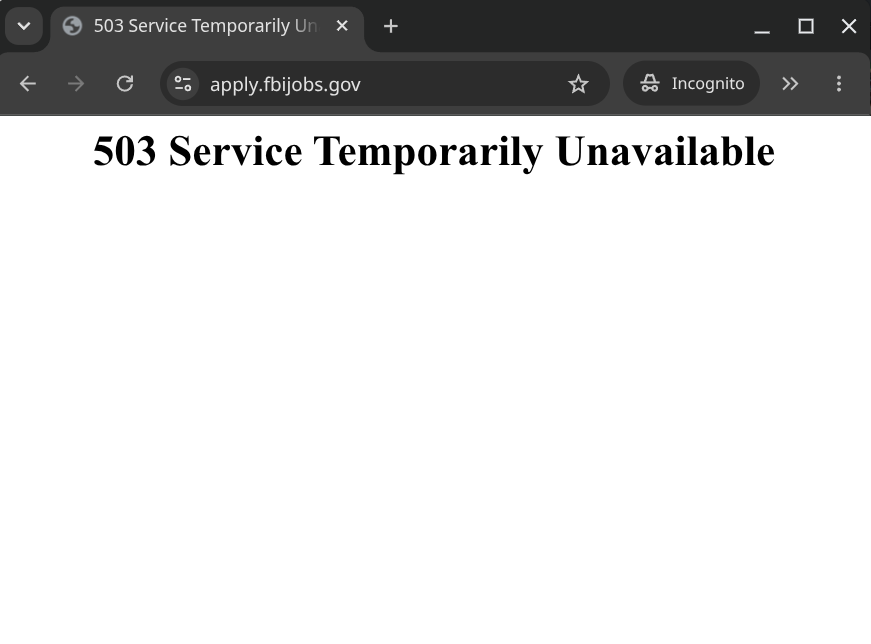
Хотя ФБР заявило, что активно расследует данный инцидент, последствия и негативный резонанс в общественности проявились незамедлительно и усугубились, когда ведомству пришлось отключить домен apply.fbijobs.gov после того, как ShinyHunters захватили сайт для размещения собственных сообщений. Сайт по-прежнему недоступен, и, вероятно, пройдут недели, прежде чем станет понятен полный масштаб утечки.
Источник(и)
 Add as a preferred source on Google