Ваш старый рабочий адрес электронной почты по-прежнему действует, и Google рекомендует его использовать
В последний рабочий день вы сдаёте ноутбук, ключ и пропуск. Никто не задумывается об адресе электронной почты, поскольку его нечего сдавать. Он остаётся там, где и был всегда, — на сервере, которым теперь управляет кто-то другой.
Ничего из этого не имело бы значения, если бы этот адрес означал исключительно работу. Для многих людей он также служит ещё одной цели. Это адрес для восстановления доступа к личным учётным записям. Магазин, стриминговый сервис, учётная запись, созданная ещё в те времена, когда рабочий адрес использовался чаще всего. И любой, кто увидит этот адрес, сможет нажать кнопку «Забыли пароль» в этих учётных записях.
Google рекомендует это администраторам
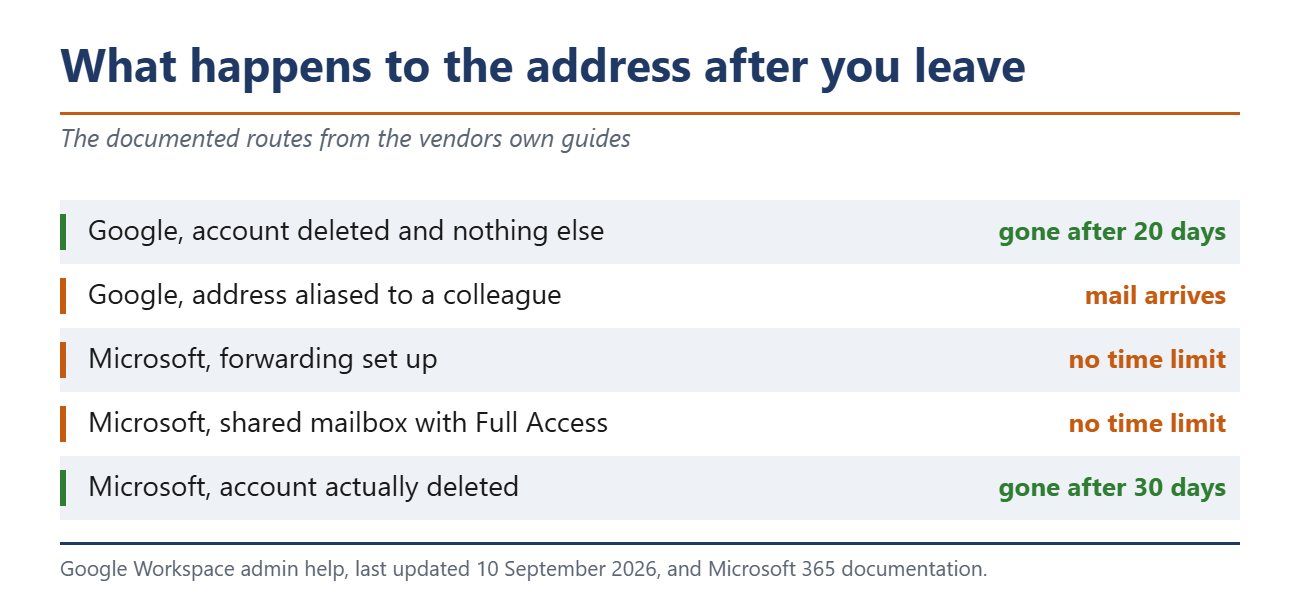
В документации Workspace для администраторов рассматривается именно этот случай. В ней описывается процедура удаления учётной записи уходящего сотрудника с последующим назначением старого адреса электронной почты в качестве псевдонима для действующего пользователя. Суть в том, что сообщения, отправленные на старый адрес, не исчезают. Вместо этого они попадают в папку «Входящие» основной учётной записи.
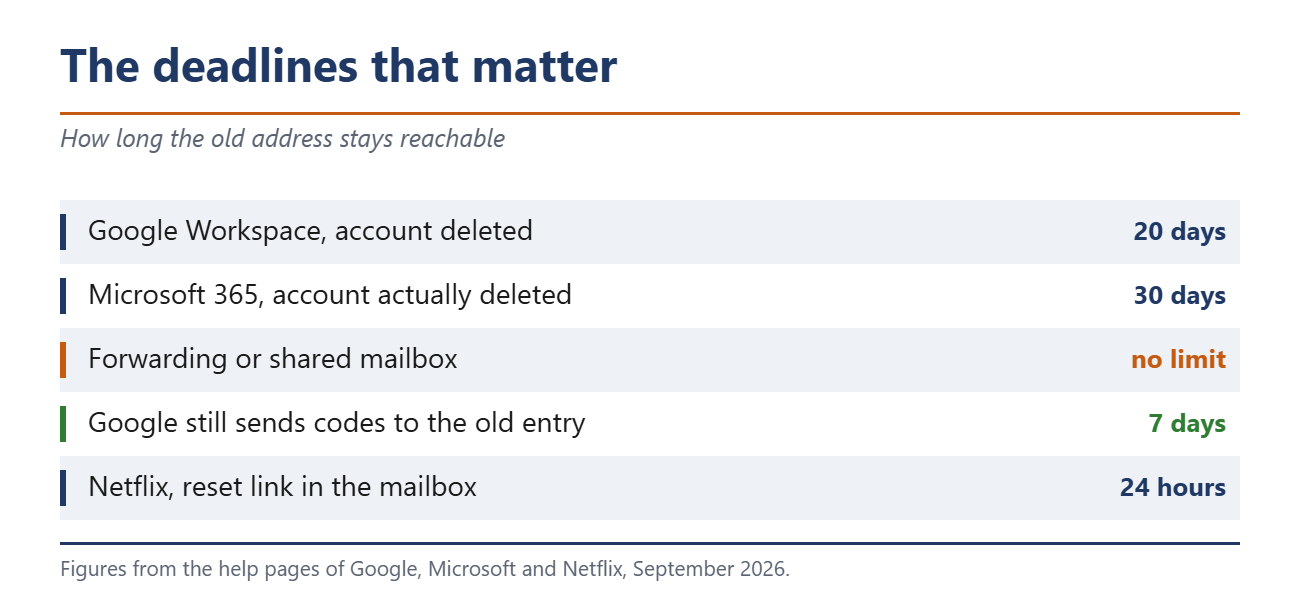
Это не «серая зона». Это официальная рекомендация поставщика, последнее обновление которой состоялось 10 сентября этого года. Со стороны компании это имеет смысл, поскольку в противном случае запросы клиентов просто исчезли бы. Google также предоставляет период для передачи полномочий. Адрес удаляется из Workspace через 20 дней после удаления учетной записи, и до этого момента его можно присвоить другому управляемому пользователю.
В том же руководстве говорится и о другом. Google рекомендует администраторам удалить адрес электронной почты и номер телефона для восстановления доступа у уходящего сотрудника, чтобы он не смог воспользоваться функцией восстановления пароля для возврата в корпоративную учетную запись. Таким образом, компания защищена от действий бывшего сотрудника. Обратный случай в руководстве не упоминается.
Microsoft также сохраняет адрес в рабочем состоянии
Руководство по Microsoft 365 содержит практически аналогичные рекомендации. В нём указано, что вы можете оставить адрес электронной почты бывшего сотрудника активным на случай, если клиенты или партнёры по-прежнему будут отправлять на него письма. Переадресация обеспечит доставку сообщений тому, кто возьмёт на себя эту работу.
Второй способ, описанный Microsoft, — преобразование в общий почтовый ящик. Все существующие письма и записи календаря сохраняются, и к ним могут получить доступ несколько человек. Соответствующее право доступа называется «Полный доступ». Оно позволяет назначенной учетной записи читать и управлять письмами в чужом почтовом ящике.
Одно примечание в том же руководстве решает всё. При использовании переадресации или общего почтового ящика учётную запись уходящего сотрудника нельзя удалять, поскольку она служит опорой для всей конфигурации. Таким образом, распространённое мнение о том, что всё исчезает через 30 дней, верно лишь в том случае, если происходит удаление. При переадресации адрес продолжает действовать бессрочно.
Что можно сделать, имея только адрес электронной почты
Достаточно ли доступа к адресу для взлома учетной записи, зависит от конкретного сервиса. Универсального ответа нет, и именно в этом заключается вся интрига.
В своей справке Netflix описывает два способа сброса пароля: по электронной почте или посредством SMS-сообщения, причем для второго способа требуется зарегистрированный номер телефона. В отсутствие номера остается только вариант с электронной почтой. Ссылка теряет силу через 24 часа, и до этого момента одного только адреса электронной почты достаточно. Учетная запись Microsoft отправляет код подтверждения на один из указанных в профиле вариантов. Если в профиле указан только рабочий адрес, этого достаточно.
О других провайдерах невозможно судить по их общедоступным страницам справки. PayPal лишь упоминает проверку безопасности, не называя конкретных методов, а страница справки Amazon блокирует автоматические запросы. Таким образом, утверждение о том, что доступа к электронной почте достаточно везде, не может быть подтверждено. Совсем другое дело — сервисы, требующие второго подтверждения в приложении или с помощью аппаратного ключа. В таких случаях одного доступа к электронной почте недостаточно.
Немецкие регулирующие органы придерживаются иного мнения
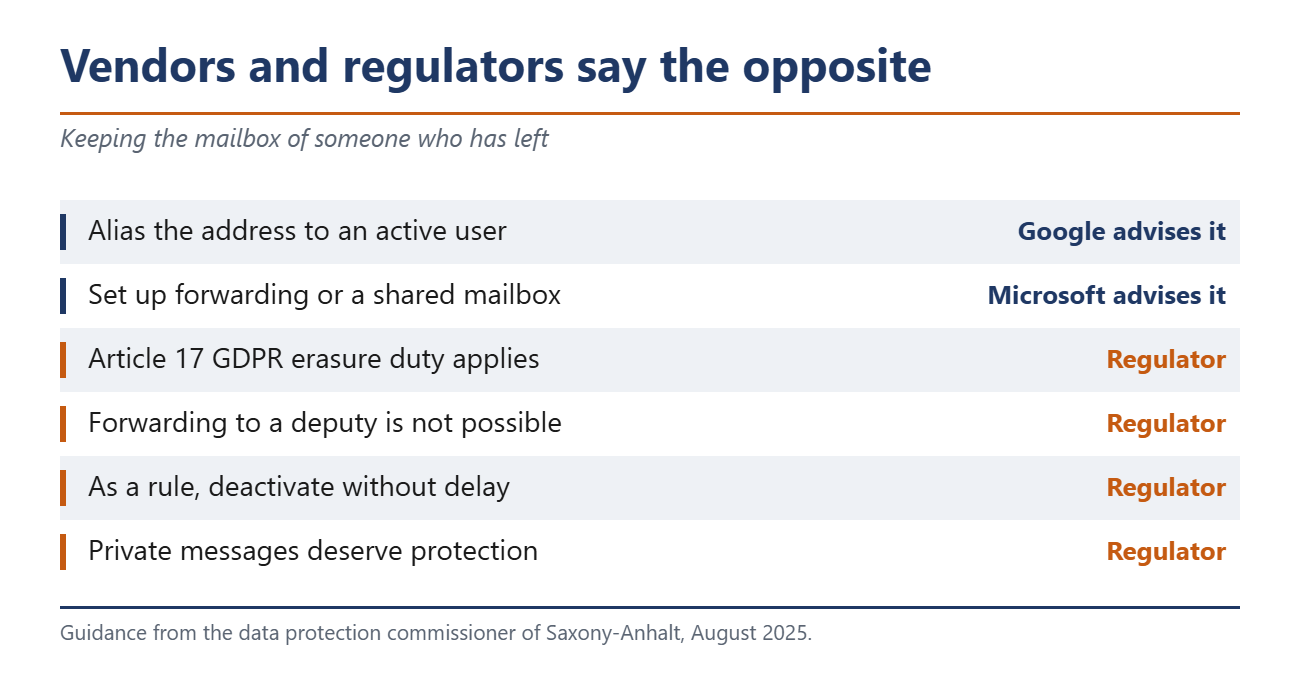
Именно в этом вопросе рекомендации поставщиков и немецкое законодательство вступают в противоречие. Уполномоченный по защите данных земли Саксония-Анхальт в августе 2025 года опубликовал руководство по увольняющимся сотрудникам. В нём изложено противоположное тому, что рекомендуют Google и Microsoft.
В руководстве утверждается, что почтовый ящик с именем конкретного лица теряет договорное основание после ухода этого лица, что влечет за собой обязанность по удалению данных в соответствии со статьёй 17 Общего регламента по защите данных. Поэтому пересылка почты заместителю или преемнику недопустима, равно как и предоставление им доступа к почтовому ящику. Как правило, пишет уполномоченный, требуется немедленная деактивация.
В руководстве даже предусмотрен описанный здесь случай. Личные сообщения будут поступать даже в тех случаях, когда частное использование рабочего почтового ящика было запрещено, и эти сообщения заслуживают защиты. Доступ работодателя к ним не имеет правовых оснований. Вопрос о том, применяется ли в дополнение к этому принцип тайны телекоммуникаций, остаётся нерешённым, поскольку суды выносили противоречивые решения, а постановления верховного суда по данному вопросу отсутствуют.
Что доказано, а что нет
Ни один из общедоступных судебных материалов не подтверждает факт взлома частной учетной записи через рабочий адрес, который продолжал функционировать. Этот факт следует зафиксировать в протоколе. Доказанным является сам механизм, а также два сопутствующих случая, демонстрирующих, насколько вероятен подобный сценарий.
Исследователь в области безопасности Дилан Эйри (Dylan Ayrey) из компании Truffle Security приобрел домен ликвидированного стартапа в январе 2025 года. Затем он воссоздал на нём учетные записи электронной почты бывших сотрудников. По его словам, это позволило ему получить доступ к их учетным записям в ChatGPT, Slack, Notion и Zoom, а также к кадровым системам, содержащим номера социального страхования. Набор данных Crunchbase предоставил ему доступ к более чем 100 000 доменов обанкротившихся стартапов, доступных для покупки. Его аргумент убедителен, поскольку у человека нет возможности защитить эти данные после ухода из компании. Google оспаривает трактовку данного явления как уязвимости и рекомендует разработчикам использовать неизменяемый идентификатор вместо адреса электронной почты.
Второй случай взят из собственного форума поддержки Microsoft. В апреле 2025 года пользователь рассказал, что лишился доступа к учетной записи Outlook, которой пользовался в течение 15 лет, поскольку адрес для восстановления доступа был отключен после ухода с прежней работы. В этом почтовом ящике хранились учебные документы, иммиграционные бумаги и текущее заявление о приёме на работу. Ответ модератора был кратким, поскольку альтернативные способы восстановления доступа работают только в том случае, если в системе зарегистрирован второй адрес или номер телефона.
Неизвестно, сколько людей используют рабочий адрес для личных учетных записей. Цифры циркулируют, но они не выдерживают проверки, поскольку исходные источники исчезли.
За 10 минут до последнего дня
Просмотрите важные учетные записи и проверьте, какой адрес указан для восстановления доступа. В Google он хранится в настройках безопасности, в Microsoft — в разделе «Информация о безопасности», а интернет-магазины и стриминговые сервисы обычно указывают его непосредственно в самой учетной записи.
В официальной справке Google по адресам для восстановления доступа указано лишь то, что следует выбрать адрес, которым вы регулярно пользуетесь, а не тот, с которого вы входите в систему. В ней не содержится предупреждения об адресах работодателя. Об этом вам следует позаботиться самостоятельно.
Одна деталь упрощает задачу. После изменения данных для восстановления Google продолжает отправлять коды на старый адрес ещё в течение семи дней. Таким образом, если произвести смену вскоре после переезда, оба канала останутся доступными в течение недели. Если же произвести смену до переезда, эта проблема вообще не возникнет.
Источник(и)
knowledge.workspace.google.com/admin/users/add-or-delete-an-alternate-email-address-email-alias
support.google.com/a/answer/6329207
support.google.com/a/answer/33314
learn.microsoft.com/en-us/microsoft-365/admin/add-users/remove-former-employee
learn.microsoft.com/en-us/microsoft-365/admin/add-users/give-mailbox-permissions-to-another-user
trufflesecurity.com/blog/millions-at-risk-due-to-google-s-oauth-flaw
 Add as a preferred source on Google