OpenCode взломали, пользователей призывают отозвать свои API-ключи
OpenCode поддерживает модели разных поставщиков ИИ, позволяя разработчикам использовать этот инструмент для написания кода с открытым исходным кодом со своими API-ключами. Теперь OpenCode разослал пользователям электронные письма с предупреждением о том, что ключи сторонних сервисов, сохранённые в их рабочих пространствах, могли быть скомпрометированы в результате утечки данных. Несколько пользователей сообщают, что с их аккаунтов у поставщиков уже списали средства за действия, которые они не санкционировали.
В письме OpenCode сообщает, что кто-то получил несанкционированный доступ к устаревшей системе, которую компания выводила из эксплуатации. Компания также предупреждает, что ключи API, хранившиеся в рабочих пространствах пользователей, могли быть раскрыты, в том числе ключи для OpenAI и Anthropic. Эти ключи позволяют приложениям использовать подключённые ИИ-сервисы, поэтому тот, кто завладеет таким ключом, сможет отправлять запросы за счёт владельца учётной записи.
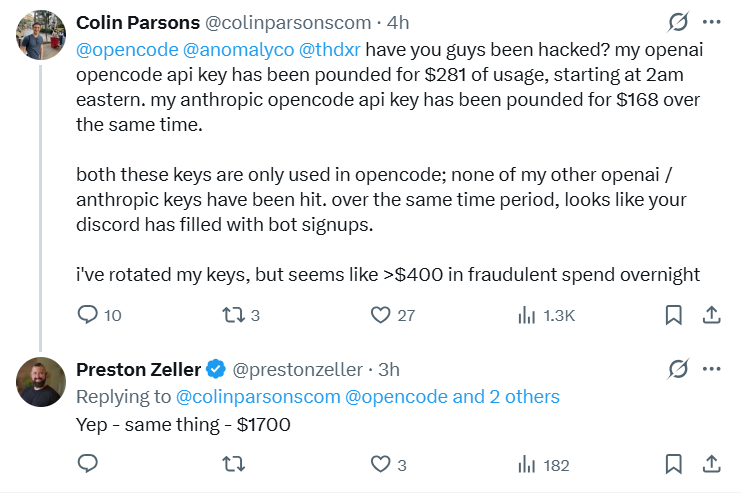
В ветке Reddit есть несколько сообщений о непредвиденных расходах. Один пользователь сообщил о несанкционированных списаниях на сумму $400 в аккаунте Anthropic, а другой рассказал, что плата за использование сервисов Google достигла примерно €200, а его проект был приостановлен из-за многочисленных злоупотреблений. Ещё один комментатор сообщил, что получил уведомления об использовании сервисов от OpenAI и Anthropic ещё до того, как OpenCode уведомил его об утечке.
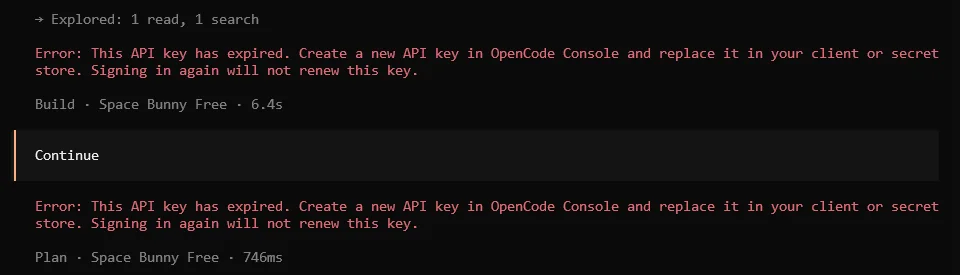
Доступ к OpenCode также стал проблемой для некоторых пользователей. По их словам, срок действия их API-ключей сервиса OpenCode истёк, а попытки войти через Google или GitHub приводили к сообщению «Не удалось запустить вход через социальную сеть». Один пользователь после нескольких попыток всё же вошёл и создал новый ключ взамен старого, а другой сообщил, что его новый ключ по-прежнему не работал.
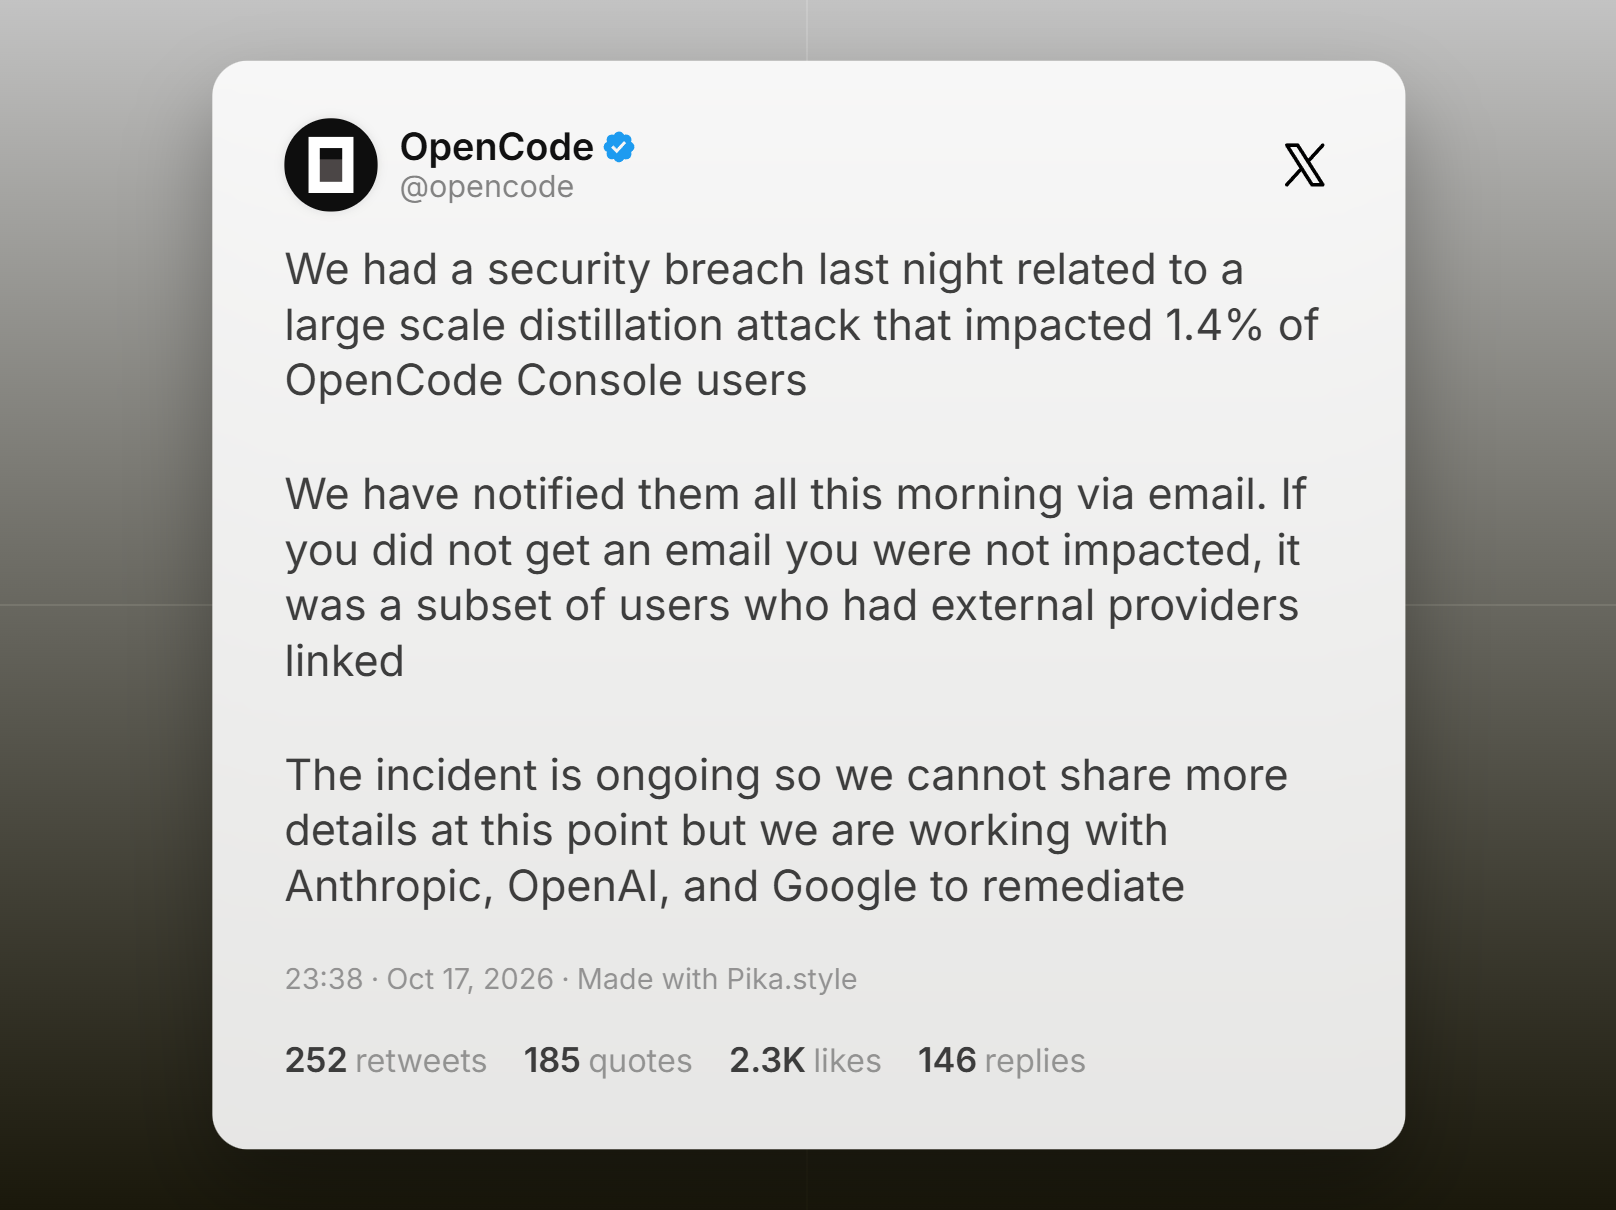
OpenCode подтвердила факт нарушения безопасности и заявила, что оно затронуло 1,4% пользователей Console. По словам компании, пострадала часть учетных записей с подключенными внешними провайдерами. Все пострадавшие получили уведомления по электронной почте, и OpenCode заявляет, что пользователи, не получившие такого письма, не были затронуты. Компания связала нарушение с масштабной атакой с использованием дистилляции, которая предполагает сбор ответов одной модели ИИ для обучения другой. OpenCode сообщает, что инцидент еще не завершен и что компания работает над его устранением совместно с Anthropic, OpenAI и Google. Пострадавших пользователей попросили отозвать и заменить ключи доступа к провайдерам, обновить приложения, в которых используются эти ключи, и проверить недавнюю историю использования на предмет неожиданной активности.
Источник(и)
 Add as a preferred source on Google