Intel приостанавливает программу вознаграждений за обнаружение уязвимостей с призовым фондом в 100 тысяч долларов
Компания Intel приостановила свою долгосрочную программу вознаграждений за обнаружение уязвимостей и перешла на новую систему раскрытия уязвимостей на платформе Intigriti, которая не предусматривает финансовых вознаграждений. Ранее Intel выплачивала исследователям до 100 000 долларов за обнаружение уязвимостей в системе безопасности, однако теперь её обновлённое представление на платформе Intigriti явно обозначено как программа ответственного раскрытия уязвимостей без вознаграждений.
Хотя исследователи по-прежнему могут сообщать об уязвимостях, обнаруженных в аппаратном обеспечении, микропрограммах, программном обеспечении Intel и проектах с открытым исходным кодом, они не будут получать вознаграждение за свои находки. Первоначальная программа вознаграждений была запущена в 2017 году как инициатива, доступная только по приглашению, а в 2018 году стала открыта для всех исследователей в области безопасности. Она доказала свою высокую эффективность в устранении критических уязвимостей до того, как злоумышленники смогли бы их использовать.
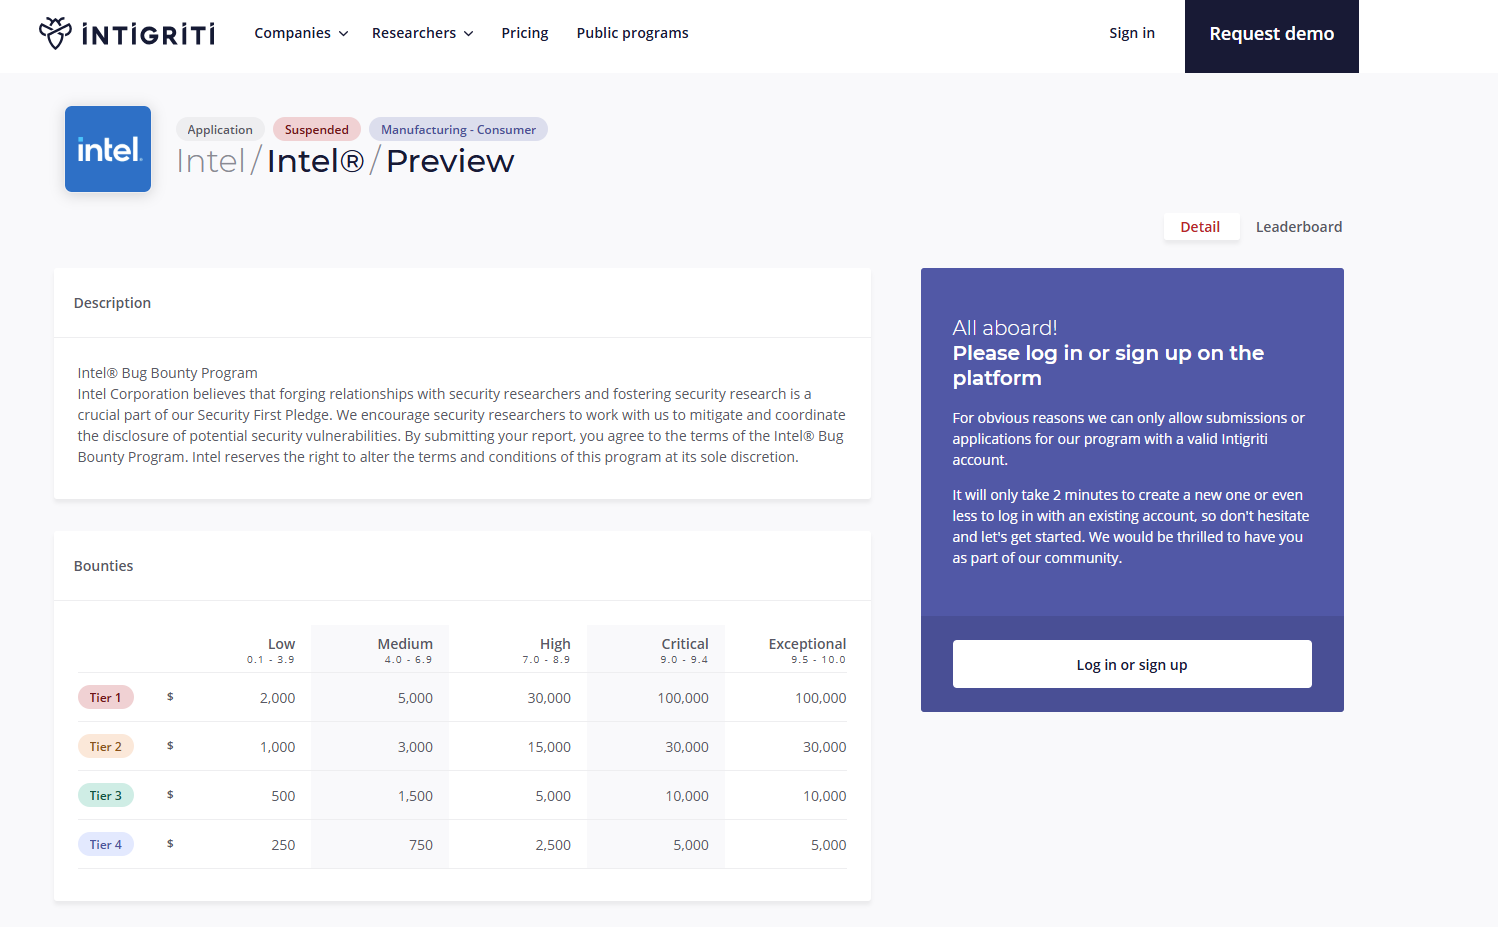
Только в 2020 году почти половина уязвимостей из базы Common Vulnerabilities and Exposures (CVE), устраненных Intel, была выявлена непосредственно в рамках этой программы. Вознаграждения были разделены на четыре уровня: от 250 долларов за незначительные недостатки до 100 000 долларов за уязвимости высшего уровня. Ещё в начале 2025 года компания Intel заявила, что рассматривает возможность ужесточения критериев выплаты вознаграждений, поэтому эта внезапная приостановка стала неожиданностью для сообщества специалистов по кибербезопасности.
Хотя компания Intel не указала официальной причины приостановки, тенденции в отрасли указывают на рост роли искусственного интеллекта (ИИ) в качестве вероятного фактора. В последнее время проекты с открытым исходным кодом сталкиваются с массовым наплывом отчетов о безопасности, сгенерированных инструментами искусственного интеллекта. Количество уязвимостей (CVE) в ядре Linux выросло с примерно 500 на каждый выпуск до почти 2 000, что поставило разработчиков в затруднительное положение. Создатель Linux Линус Торвальдс недавно отметил, что дубликаты отчетов, сгенерированных искусственным интеллектом, сделали управление списками уязвимостей практически невозможным. Аналогичным образом проект с открытым исходным кодом Curl закрыл свою программу вознаграждений за обнаружение уязвимостей из-за наплыва автоматизированных заявок низкого качества.
Программа Internet Bug Bounty компании HackerOne также приостановила прием заявок в начале этого года, прямо указав, что исследования с использованием ИИ стремительно расширяют масштабы обнаружения уязвимостей и перегружают систему. Весьма вероятно, что компания Intel сталкивается с аналогичным наплывом автоматизированных отчетов об уязвимостях и решила приостановить выплату финансовых вознаграждений, чтобы справиться с таким объемом. На данный момент исследователи в области кибербезопасности, анализирующие технологии Intel, будут вынуждены направлять свои находки, не рассчитывая на финансовое вознаграждение.
 Add as a preferred source on Google