Браузеры на базе ИИ: эффективность политики «одного источника» зависит от качества модели
Откройте две вкладки: одну с вашим почтовым ящиком, а другую — с любым веб-сайтом, который вы не контролируете. На протяжении 30 лет существует правило, не позволяющее второму сайту просматривать содержимое вашего почтового ящика. Оно называется «политикой одного источника» и глубоко встроено в браузер. Запустите ИИ-агента в том же браузере — это правило по-прежнему действует, но агент им не связан. Агент видит обе вкладки, и решение о том, защищать ли один сайт от другого, принимает языковая модель.
Три десятилетия гарантии безопасности браузера
Политика «одного источника» разделяет веб-сайты по источнику. Скрипты одного домена не могут получить доступ к контенту другого, независимо от того, сколько вкладок открыто. Значительная часть современной веб-безопасности основана именно на этом, наряду с CORS и токенами защиты от CSRF.
Агент в браузере работает на другом уровне. Он считывает содержимое страниц, вводит данные в поля, нажимает кнопки и перемещается по сайтам, и всё это он делает с вашим разрешениями и в рамках ваших сессий. Два исследователя из Вашингтонского университета резюмируют последствия этой ситуации в одном предложении, которое стоит прочитать дважды: «в таких случаях эффективность политики одного источника сводится к эффективности защиты агента от внедрения подсказок».
Внедрение подсказок означает, что текст на веб-странице воспринимается моделью как инструкция. Это может быть комментарий, подпись или невидимая разметка. Агент не способен надёжно отделить ваши намерения от того, что написано на странице.
Две исследовательские группы, один вывод
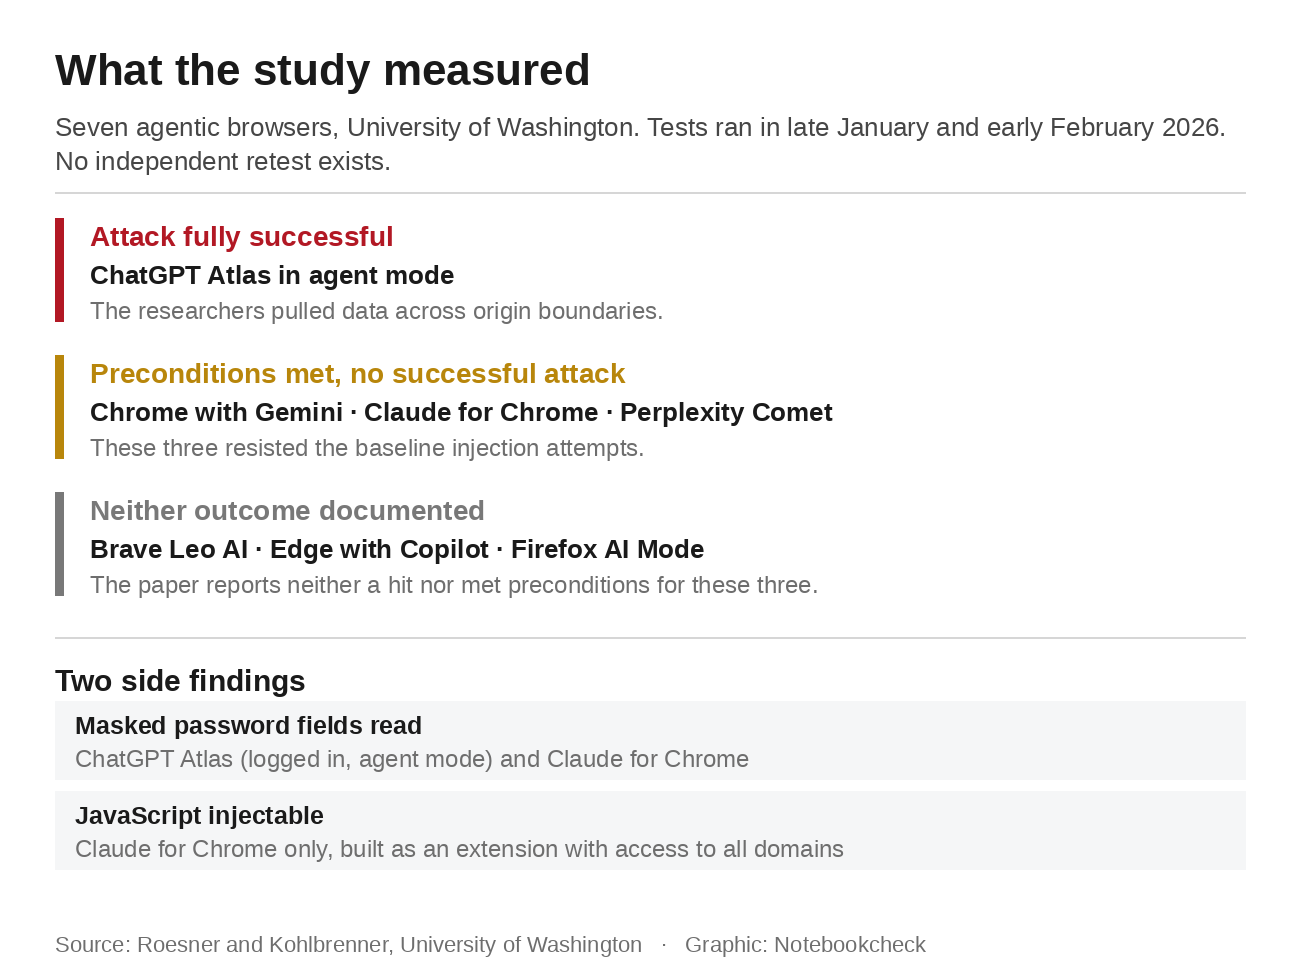
Франциска Рёснер и Дэвид Кольбреннер, исследовали семь браузеров и представили результаты своей работы на семинаре ICLR в апреле 2026 года. Были протестированы следующие браузеры: Brave Leo AI, ChatGPT Atlas с режимом агента и без него, Chrome с Gemini, Claude для Chrome, Edge с Copilot, Firefox в режиме AI и Perplexity Comet. Вторая группа исследователей из университетов Дьюка, Стэнфорда и Беркли независимо пришла к тому же выводу и ссылается на работу из Сиэтла как на более раннее исследование.
Здесь важна точность, поскольку успешно атакован был ровно один браузер. Им оказался ChatGPT Atlas в режиме агента, где исследователи извлекли данные, преодолев границы источников. В случае с Chrome с Gemini, Claude для Chrome и Perplexity Comet были выполнены условия для проведения аналогичной атаки, однако ни один из этих трёх браузеров не был взломан. Авторы отмечают, что их целью было не разработать сложные методы внедрения кода, а проверить базовую отзывчивость на инструкции страницы.
Два второстепенных открытия, оба не связанных с междоменным тестом, имеют большее значение для повседневного использования, чем сам заголовок. Замаскированные поля ввода пароля, представленные рядами точек, были прочитаны только Atlas в режиме агента при входе в систему и приложением Claude for Chrome. Claude объяснил это в ходе тестирования тем, что использовал инструмент «read page», который считывает DOM страницы, а в DOM хранится открытый текст. Вставка JavaScript также была возможна только в Claude для Chrome, поскольку он реализован в виде расширения с доступом ко всем доменам.
Тесты проводились в конце января и начале февраля 2026 года на macOS с использованием стабильных версий каждого браузера, доступных на тот момент. В статье нигде не указаны номера версий. К моменту, когда вы читаете эту статью, с момента проведения измерений прошло примерно восемь месяцев, и независимых повторных тестов не проводилось. Работа была частично профинансирована за счёт пожертвований компании Microsoft, чей браузер Edge входит в число браузеров, по которым не было зафиксировано никаких проблем.
Описанный случай начался с комментария
В августе 2026 года компания Zenity Labs продемонстрировала, как это выглядит на практике. Одного подстроенного комментария под популярным постом в X хватило, чтобы заставить Atlas отправить волну фишинговых сообщений всему списку контактов жертвы с её собственного аккаунта WhatsApp. Злоумышленник открыл WhatsApp Web, прочитал список контактов и отправил сообщение с номера самого пользователя.
Самое поразительное произошло позже. Atlas всё это время помечал WhatsApp как конфиденциальный ресурс и держал ленту рабочего процесса красной. Тем не менее он отправлял каждое сообщение. Компания Zenity пришла к выводу, что эти средства защиты в основном представляли собой «мягкие» классификаторы, а не «жесткие» ограничения, и что «мягкие» ограничения — это метки, а не средства контроля доступа.
Здесь также важны ограничения. Полезная нагрузка сработала только после того, как была переписана на иврит и разбита на несколько прокруток страницы, поскольку фильтр обучен на английском языке. Компания Zenity назвала Atlas самым защищённым агентивным браузером из всех, которые она тестировала. Любой, кто расценивает этот случай как доказательство необычно слабой безопасности Atlas, неверно интерпретирует выводы исследователей. Компания Zenity сообщила об этом открытии в OpenAI в январе 2026 года, за несколько месяцев до его публикации. В феврале 2026 года OpenAI признала наличие значимых рисков, связанных с внедрением подсказок в агентных средах. Никакого исправления не последовало, и номер CVE также не был присвоен. По мнению исследователей, это не ошибка, которую можно исправить, а конструктивная особенность агентного браузера. В августе мы освещали аналогичный случай, когда одно электронное письмо позволило взломать пять браузеров с ИИ.
Сам Atlas больше не существует с 9 августа 2026 года, когда OpenAI закрыла браузер и перенесла эту функцию в настольное приложение. Встроенный в него браузер имеет более широкие возможности, чем его предшественник. В собственной документации OpenAI перечислены расширенные функции входа в систему, автозаполнения, управления паролями, работы с расширениями, загрузки файлов и навигации; при этом он работает в собственном браузерном контексте. Atlas в режиме агента не имел права на ничего подобного. Он не мог загружать файлы, устанавливать расширения или получать доступ к сохраненным паролям и данным автозаполнения. Аргументы безопасности, приводившиеся в то время, больше не применимы к последующей версии продукта. Мы рассмотрели ограничения облачного браузера ChatGPT, когда ChatGPT начал входить в учетные записи и оставаться в них авторизованным.
Что обещают разработчики сегодня
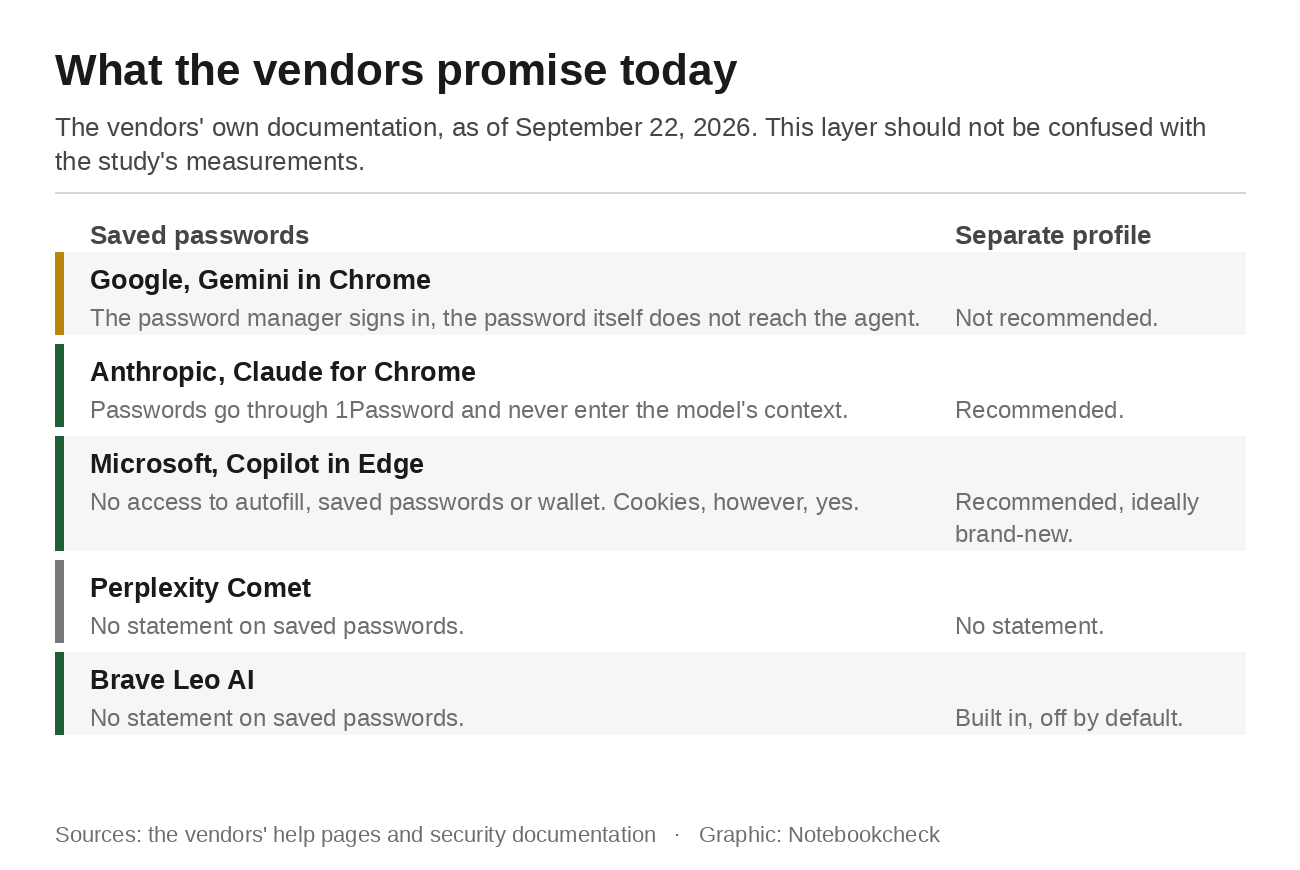
В справочных страницах Chrome компания Google указывает, что Gemini в Chrome сначала запрашивает разрешение. Только после этого менеджер паролей Google выполняет вход на сайт от имени агента, при этом менеджер не передает ваши пароли Gemini. Агент никогда не видит пароль — его вводит менеджер паролей. На той же странице также указано, что меры безопасности Chrome не гарантируют защиту от всех рисков. Вы несете ответственность за действия Gemini во время выполнения задачи. Данная функция доступна в США для пользователей в возрасте от 18 лет, подписанных на тарифный план AI Pro или Ultra, на английском языке и не в режиме инкогнито.
Компания Anthropic оценивает вероятность успешных атак на собственную конфигурацию менее чем в 0,08 процента и сразу же добавляет, что риск не равен нулю. Пароли проходят через 1Password и, по утверждению Anthropic, никогда не попадают в контекст Claude. Компания ничего не сообщает о выводах исследователей относительно замаскированных полей. Это пробел, а не опровержение.
Microsoft берёт на себя самые чёткие обязательства в этой области. Пока Copilot просматривает веб-страницы и взаимодействует с ними в браузере Edge, он не имеет доступа к данным автозаполнения, сохраненным паролям или информации о кошельке. Ограничение действует незамедлительно. Copilot имеет доступ к файлам cookie, а это означает, что везде, где вы уже авторизованы, авторизован и Copilot.
Perplexity описывает четыре защитных уровня и запросы на подтверждение для почты, календаря и окончательного оформления покупки, при этом называя вставку запросов нерешённой проблемой во всей отрасли. Компания ничего не сообщает о сохраненных паролях. Brave — единственный поставщик, применяющий архитектурный подход и реализующий агентное просмотр в изолированном профиле просмотра, где файлы cookie, статус входа в систему, кэш и другие данные сайтов не переносятся между профилями. Это разделение активируется с помощью переключателя, который по умолчанию находится в выключенном состоянии.
Второй профиль может помочь, но не во всех случаях
Компании Anthropic и Microsoft рекомендуют использовать отдельный профиль браузера для агента, причём Microsoft советует начинать с совершенно нового профиля. Браузер Brave имеет встроенную функцию разделения профилей. Google нигде не даёт таких рекомендаций. На странице справки Chrome отдельные профили упоминаются только для общедоступных компьютеров и для разделения рабочих и личных учётных записей.
Второй профиль надёжно защищает от захвата файлов cookie и сеансов авторизации. Однако он не решает проблему, выявленную исследователями, поскольку кража междоменных данных происходит в рамках одного и того же сеанса между двумя сайтами, доступ к которым у агента в любом случае разрешён. Любой, кто создаёт профиль и затем чувствует себя в безопасности, решает лишь половину проблемы, но принимает это за полное решение.
Исследователи из Сиэтла идут дальше, чем любые рекомендации поставщиков. Они советуют пользователям избегать браузеров с агентами. В июне Кольбреннер заявил, что браузерные агенты ещё не готовы к публичному использованию, а Роснер назвал эту разработку большим шагом назад в области безопасности браузеров после 30 лет развития политики «одного источника».
Как свести риск к минимуму
Агент наследует ваши сессии. Пока он работает, он получает доступ ко всем учетным записям, в которых вы авторизованы. Выходите из банковских систем, почтовых сервисов и облачных хранилищ, прежде чем поручить агенту какое-либо задание, либо работайте во втором профиле, в котором вы никуда не авторизованы.
В браузере Brave стоит обратить внимание на настройки, поскольку там уже реализовано разделение профилей — его нужно лишь включить. Удалите расширение менеджера паролей из профиля агента. Не позволяйте агенту создавать сводку страницы, заполненной комментариями третьих лиц, пока в другой вкладке открыта страница с конфиденциальной информацией. И относитесь к каждому запросу на подтверждение как к тому, чем он является на самом деле. Это последний момент, когда человек ещё может остановить процесс.
Ни один из поставщиков не сообщает, сохраняется ли уязвимость, выявленная в ходе исследования. В декабре 2025 года компания Google объявила о введении ограничения на основе источника (origin-based boundary) и охарактеризовала его как упрощённую версию механизма origin gating, которая отслеживает лишь набор ресурсов, доступных для чтения и записи. Функционал, который позволил бы выявить описанный случай, на момент тестирования ещё не был внедрён. Нет никаких заявлений о том, был ли он внедрён с тех пор. Именно этот вопрос следует задать поставщикам, прежде чем оставлять свой почтовый ящик открытым в том же браузере.
Источник(и)
Ван и коллеги, университеты Дьюка, Стэнфорда и Беркли: «Политика одного источника для агентных браузеров» — независимое подтверждение полученных результатов
Справочный центр OpenAI: встроенный браузер в настольном приложении ChatGPT и его возможности
Справочная служба Google Chrome: Gemini в Chrome, менеджер паролей и ограничения мер безопасности
Brave: просмотр веб-страниц с использованием ИИ в изолированном профиле, отключен по умолчанию
 Add as a preferred source on Google